턴키 도입
Issuer · Verifier · 관리자 웹 · Wallet 참조 구현 일체 설치, 기간계 연동, 컨포먼스 검증, 운영 이관. 도입 범위 소스 열람과 자체 운영을 위한 수정 권한.
유지보수 이관 후 1년 포함 · 이후 연 단위 갱신
Trust, Verified.
자격증명 기반 신원 시스템에는 발급 서버, 검증 서버, 운영 콘솔, 이용자 지갑이 모두 필요합니다. 하나만 빠져도 흐름이 끊깁니다. Veritra는 넷을 함께 만들고, 넷을 함께 시험했습니다.
OpenID Foundation이 배포하는 컨포먼스 스위트 5.1.44로 발급자·검증자·지갑 세 축을 모두 돌렸습니다. 타일 하나가 시험 모듈 하나입니다.
OID4VCI 1.0 FINAL + HAIP 1.0 FINAL
OID4VP 1.0 FINAL + HAIP 1.0 FINAL
OID4VP 1.0 FINAL + HAIP 1.0 FINAL
SKIPPED는 구현이 광고하지 않는 선택 기능에 대한 시험이고, REVIEW는 규격대로 거부한 오류 화면을 사람이 확인하는 절차가 남은 항목입니다. 이 결과는 저희가 스위트를 직접 실행해 얻은 것이며, OpenID Foundation의 공식 인증(certification)과는 구분됩니다.
한두 계층만 지원하는 구현으로는 상호운용이 성립하지 않습니다. 식별자부터 신뢰 프레임워크까지 같은 스택 안에 있습니다.
| 계층 | 표준 · 버전 | 지원 범위 |
|---|---|---|
| L1 식별자 | W3C DID Core 1.0 | did:ethr:besu (EVM 네이티브) · did:key (P-256) |
| L2 자격증명 포맷 | IETF SD-JWT VC · ISO/IEC 18013-5 mdoc | 선택적 공개 · Key Binding · MSO / COSE_Sign1 |
| L3 상태 관리 | IETF Token Status List | 폐지·정지 비트열 발행 및 조회 · mdoc MSO status_list |
| L4 프로토콜 | OID4VCI 1.0 FINAL · OID4VP 1.0 FINAL · DCQL | PAR · DPoP · client attestation · direct_post.jwt |
| L5 신뢰 프레임워크 | OpenID Federation 1.0 | Entity Configuration · subordinate 등록·폐지 · fetch |
| 보안 프로파일 | FAPI 2.0 Security Profile FINAL | PAR 필수 · PKCE(S256) · DPoP 결속 · redirect_uri allowlist |
지원하지 않는 것도 적습니다 — credential 응답 암호화(JWE), key attestation, request_uri_method=post, refresh token, W3C VC Data Model 2.0은 현재 빌드가 광고하지 않습니다.
발급자용과 검증자용이 따로 배포됩니다. 발급자와 검증자는 법적으로 다른 주체이므로, 한 쪽의 세션 토큰이 다른 쪽에서 통해서는 안 됩니다.
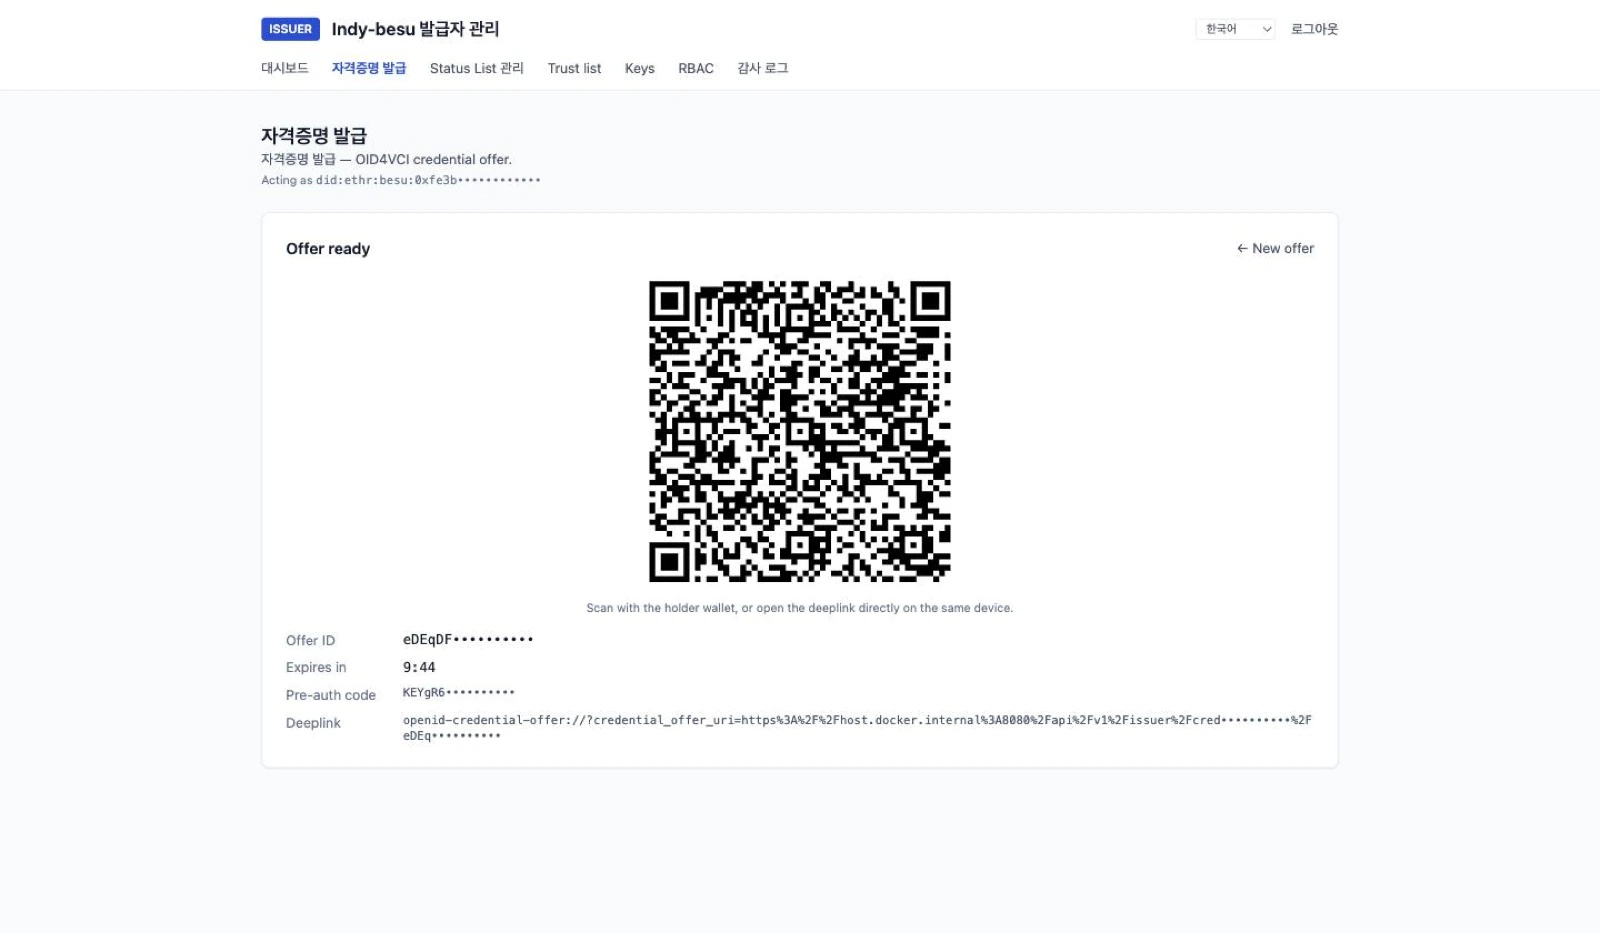
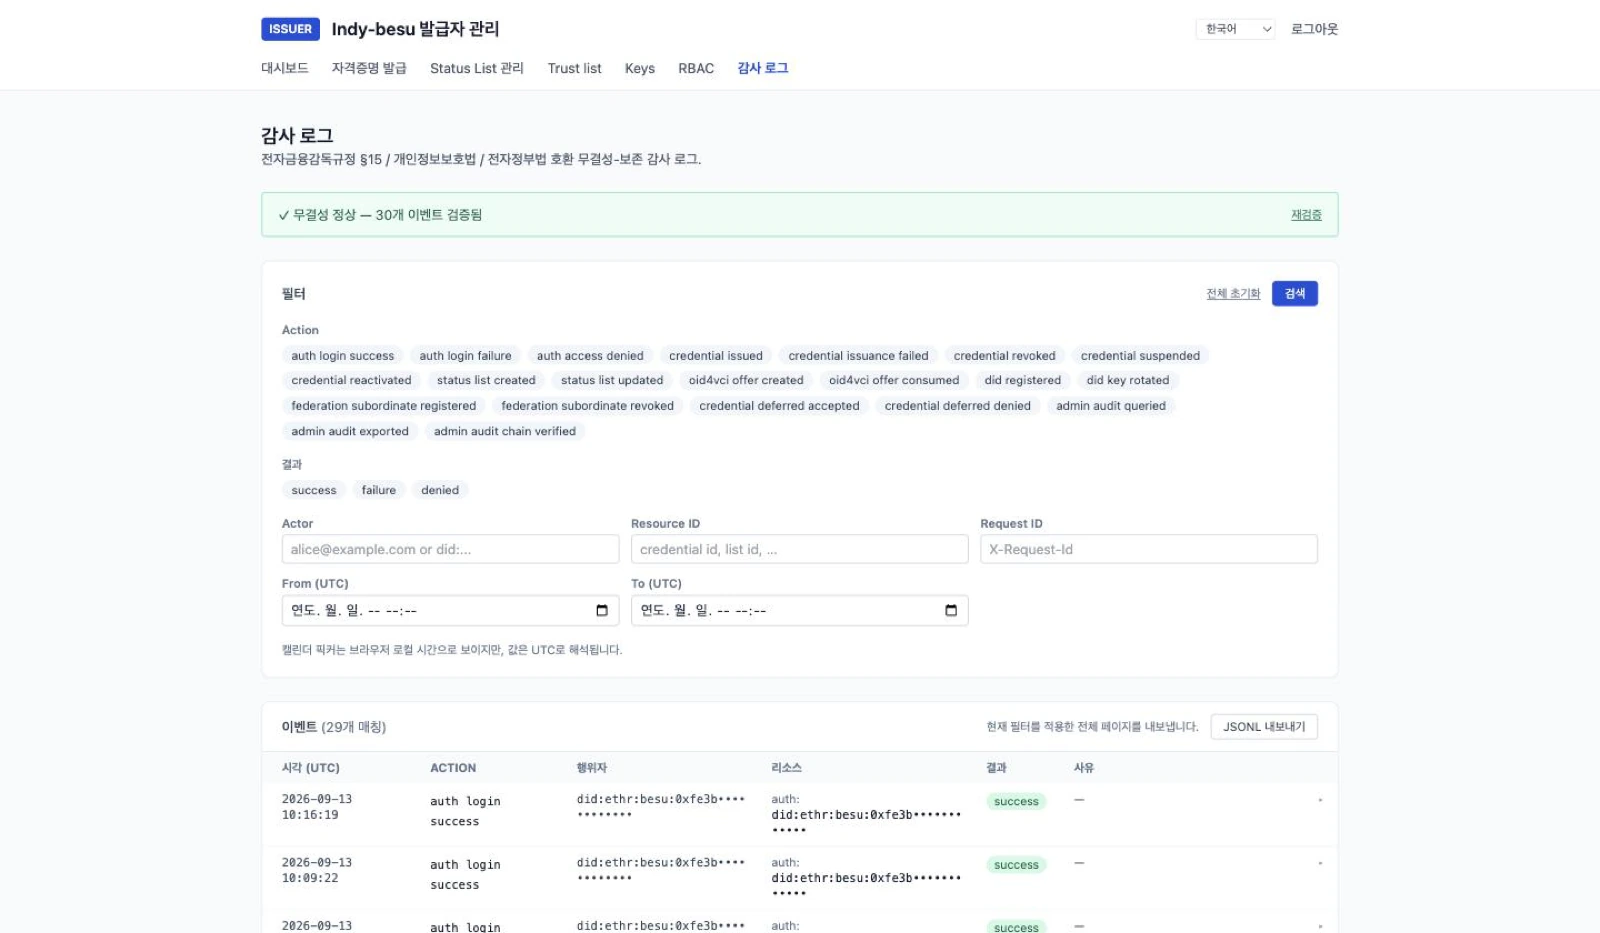
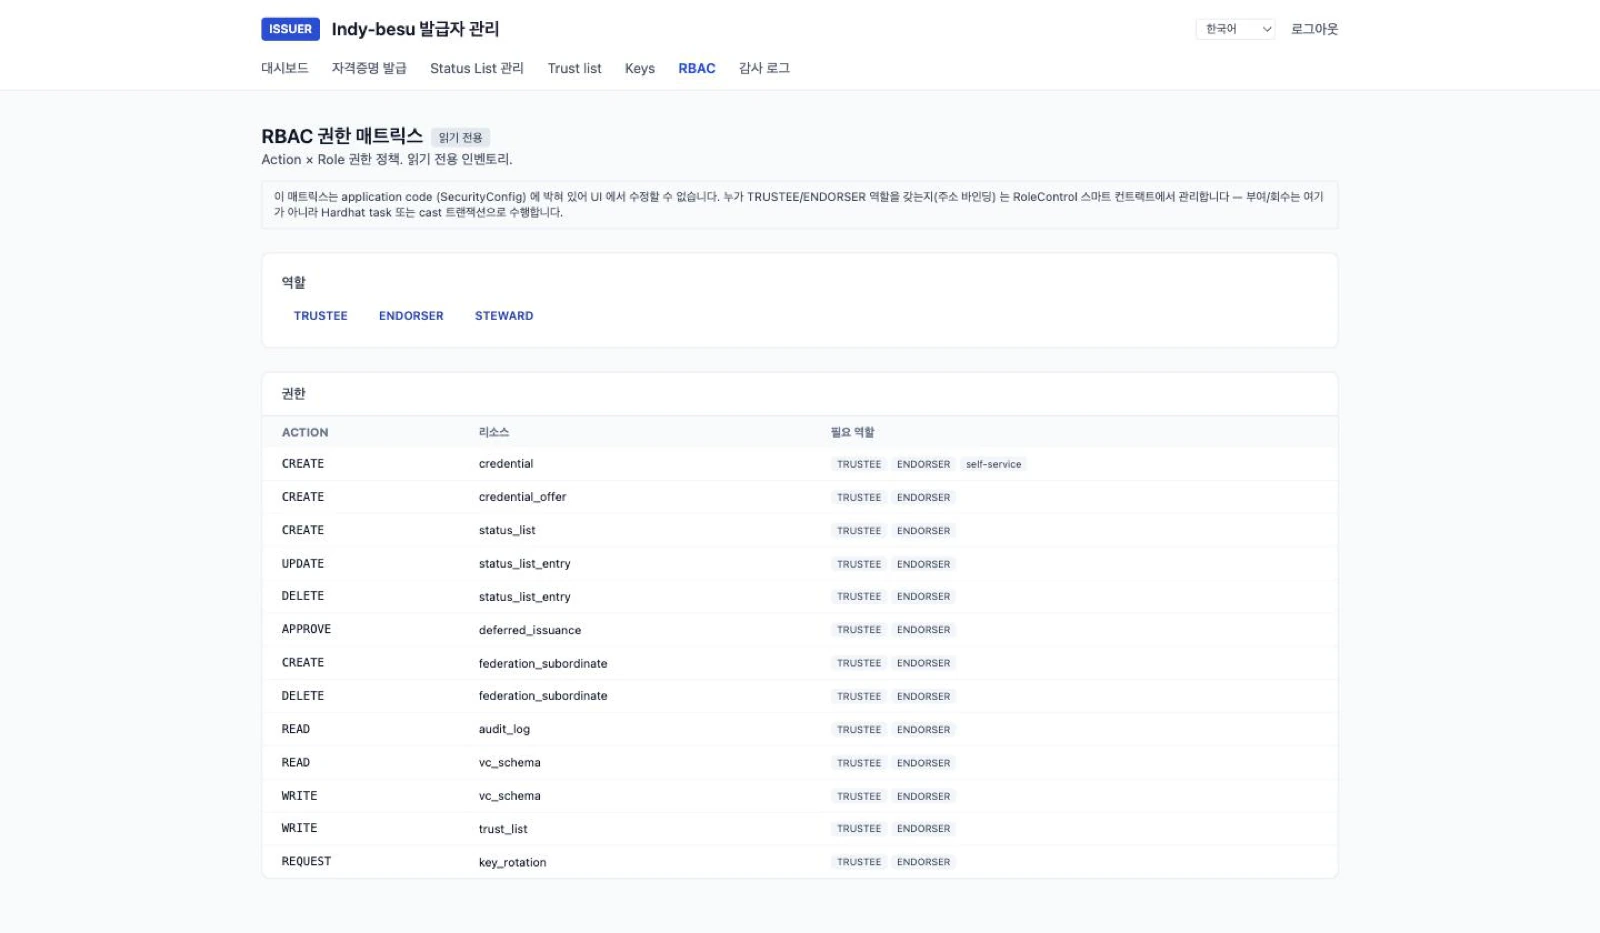
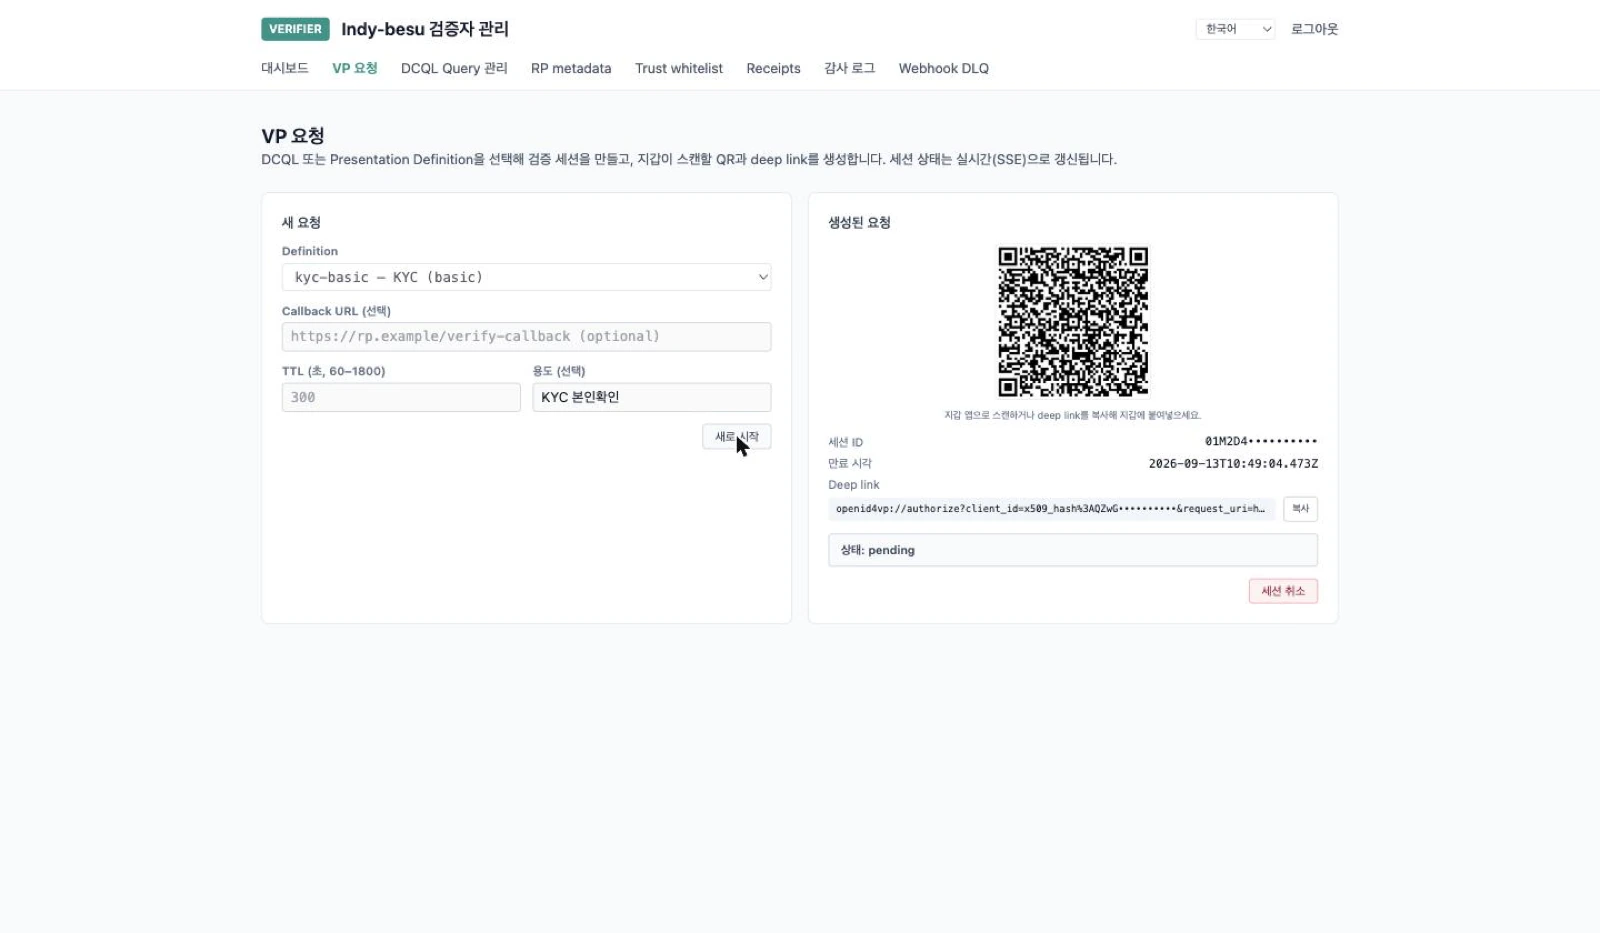
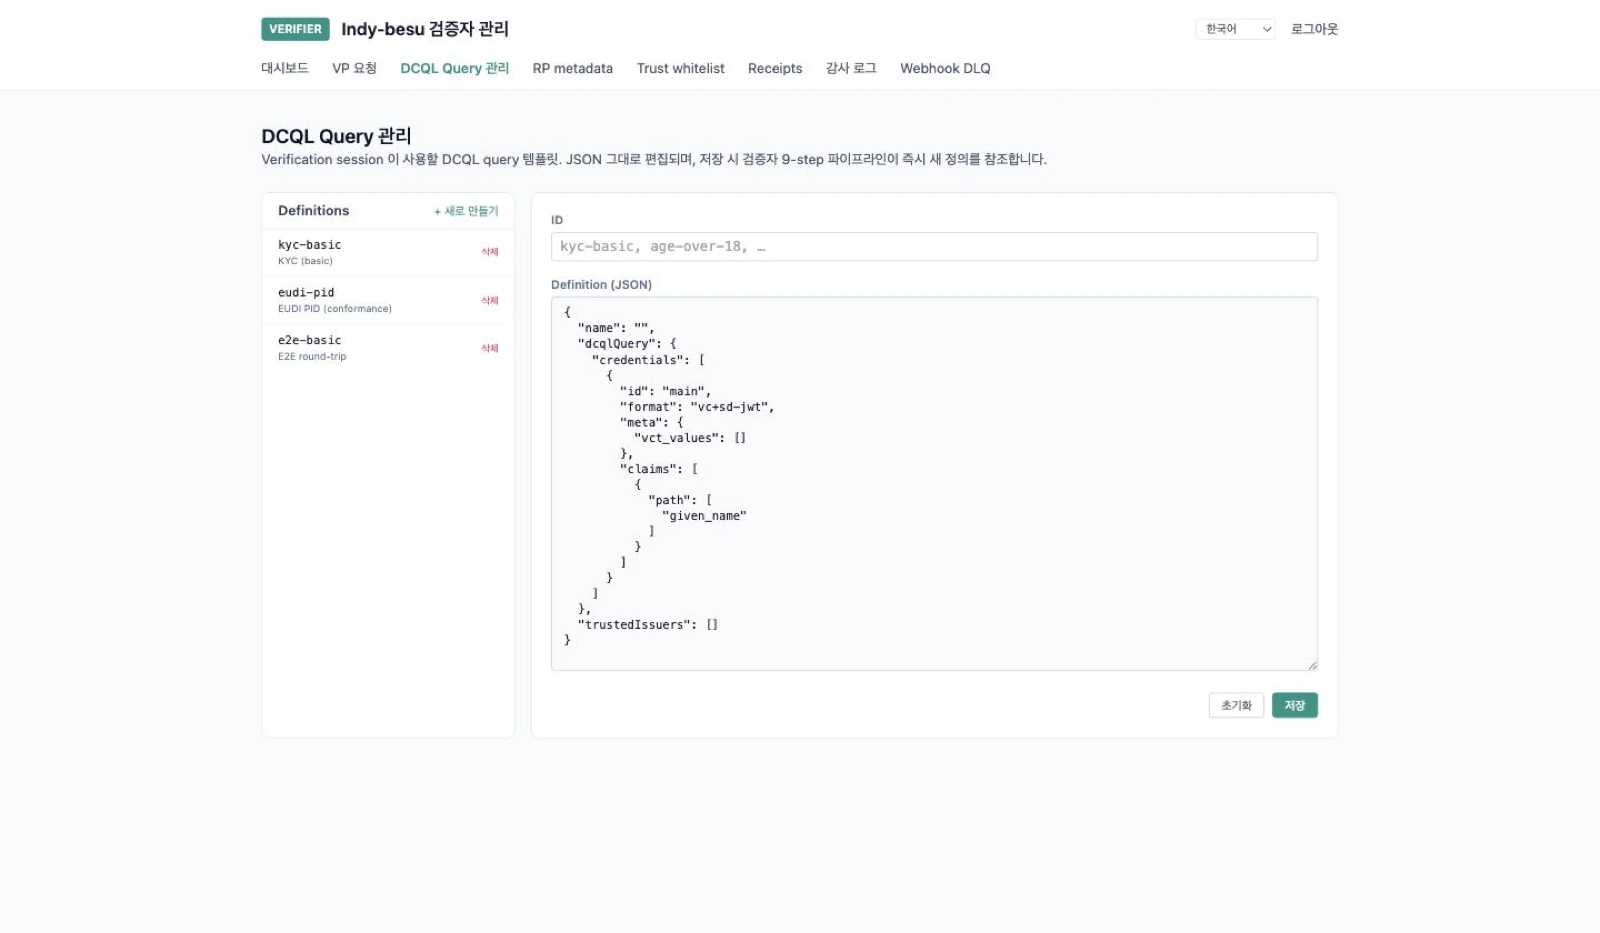
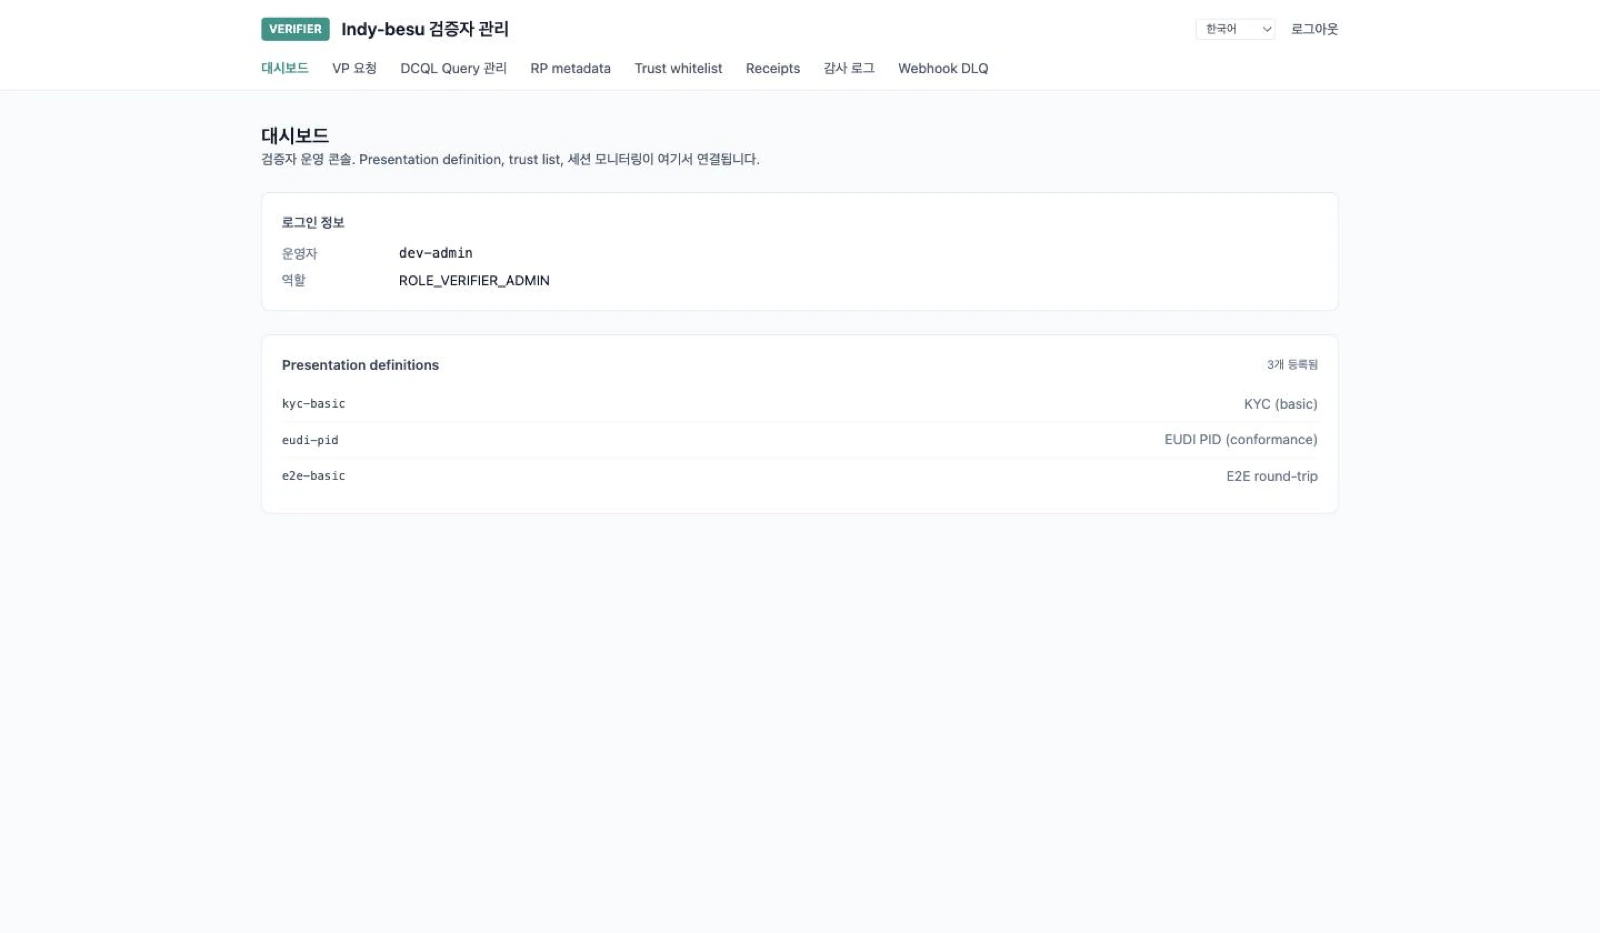
화면의 개인정보와 식별자는 마스킹 처리했습니다.
요구 정의부터 운영 이관까지가 첫 6주입니다. 확장 단계는 외부 기관 일정에 따라 변동될 수 있습니다.

Issuer · Verifier · 관리자 웹 · Wallet 참조 구현 일체 설치, 기간계 연동, 컨포먼스 검증, 운영 이관. 도입 범위 소스 열람과 자체 운영을 위한 수정 권한.
유지보수 이관 후 1년 포함 · 이후 연 단위 갱신
한정 2사
턴키 전 범위에 더해 전체 소스와 확장 개발 권한, 로드맵 우선 반영, 표준 개정 우선 대응, 공동 레퍼런스.
계약 기간 동안 지속
EUDI 지갑 생태계가 채택한 HAIP 1.0 프로파일을 발급·검증·지갑 세 축 모두에서 구현하고 시험했습니다. 다만 EU 회원국의 지갑 인증 제도는 별개이며, Veritra가 그 인증을 취득했다는 뜻은 아닙니다.
발급 대상 정보는 기간계에서 가져오고, Veritra는 자격증명 발급·검증만 담당합니다. REST API로 연동하며 발급 스키마는 관리자 웹에서 정의합니다.
DID 레지스트리와 운영자 권한 관리에 원장을 사용합니다. 개인정보는 원장에 기록하지 않습니다. 자격증명 자체는 이용자 기기에 있고, 원장에는 식별자와 상태만 남습니다.
자격증명은 이용자 지갑에 저장됩니다. 발급자는 발급 사실과 상태를, 검증자는 검증 영수증을 보관합니다. 온프레미스 배포 시 데이터는 기관 경계를 벗어나지 않습니다.
Token Status List로 상태를 게시하고 검증자가 해당 비트를 조회합니다. 폐지·정지가 즉시 반영되며, 상태 서버 장애 시에도 검증이 멈추지 않도록 캐시와 서킷 브레이커를 둡니다.
AWS KMS, HashiCorp Vault, Azure Key Vault 세 가지 전용 서명 클라이언트를 제공합니다. 환경변수 전환만으로 바꿀 수 있고, 개인키가 애플리케이션 메모리에 올라오지 않습니다.
Business Source License 1.1을 적용합니다. 턴키 도입은 도입 범위의 소스 열람과 자체 운영을 위한 수정 권한을, 파운딩 파트너는 전체 소스와 확장 개발 권한을 갖습니다. 재배포는 별도 협의 사항입니다.
계약 후 6주에 발급·검증 end-to-end 시스템을 인계합니다. HSM/KMS 연동과 대규모 운영 체계는 +3개월, EU cross-border 호환 확보는 +6개월을 표준 일정으로 봅니다.
표준별 지원 범위는 표준 준수 매트릭스, 키 관리와 토큰 바인딩은 보안 아키텍처에 있습니다.
PoC는 4~6주 무료 평가입니다. 발급과 검증 한 건을 실제 환경에서 통과시키는 것이 목표입니다.